Cybersécurité · Appelez le tech
Oubliez l’image du pirate solitaire dans un sous-sol. Derrière une attaque par rançongiciel, il y a aujourd’hui une véritable entreprise, avec ses fournisseurs, ses employés à commission, son service à la clientèle et sa place de marché.
Une entreprise comme une autre
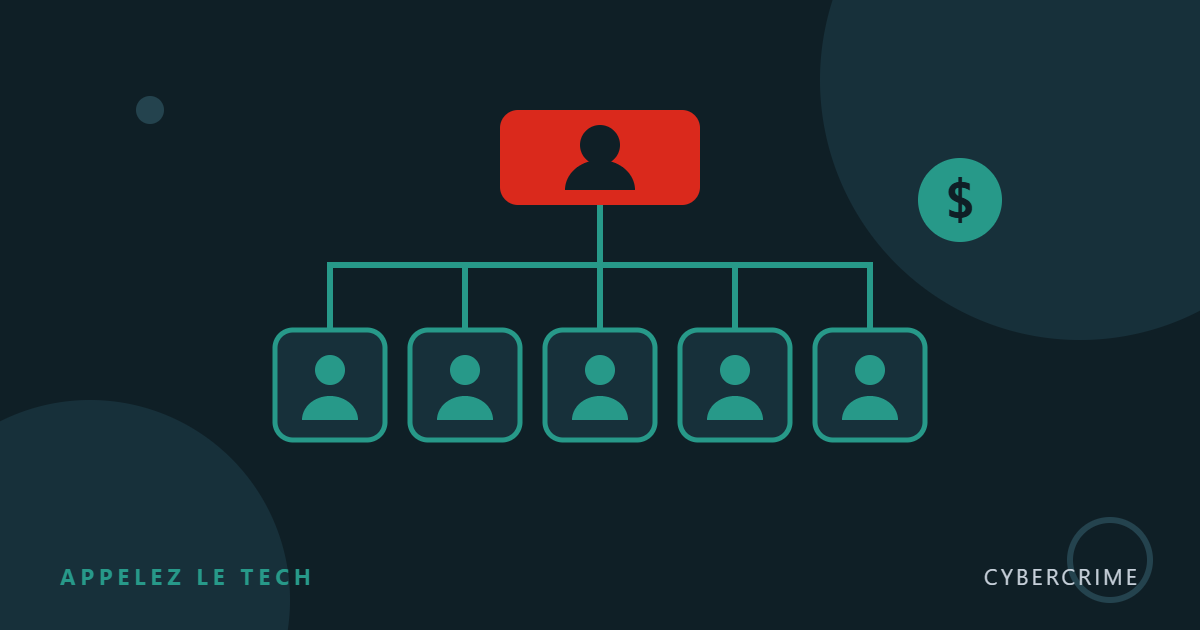
Le modèle dominant porte un nom : le rançongiciel en tant que service (RaaS). Il copie le logiciel infonuagique que vous utilisez tous les jours. Un groupe développe le rançongiciel et loue sa plateforme à des « abonnés », les affiliés, qui mènent les attaques sur le terrain. Les revenus sont ensuite partagés.
Résultat : chaque acteur se spécialise, et personne n’a besoin de tout savoir faire. Un affilié n’a pas besoin de programmer; un développeur n’a pas besoin de pirater lui-même ses victimes.
L’organigramme d’une attaque
Fait surprenant : c’est l’affilié, et non le développeur, qui touche la plus grosse part. Les opérateurs se font concurrence pour recruter les meilleurs. En mai 2026, un nouveau programme recrutait sur des forums criminels en promettant 90 % des revenus aux affiliés, avec un vocabulaire digne d’une offre d’emploi.
Le darkweb, la place de marché
Le darkweb désigne des réseaux comme Tor, accessibles avec un logiciel spécial, où l’emplacement des serveurs et l’identité des utilisateurs sont masqués. Il n’est pas illégal en soi, mais il héberge les marchés où cet écosystème fait ses affaires, avec vitrines, évaluations des vendeurs et service d’entiercement.
On y vend notamment :
- des accès à des réseaux d’entreprises : VPN, bureau à distance, comptes Microsoft 365 compromis;
- des journaux de vol : mots de passe et jetons de session aspirés d’un ordinateur infecté, parfois suffisants pour contourner l’authentification multifacteur;
- des données volées, des outils et des services : rançongiciels, trousses d’hameçonnage, hébergement.
Les forces policières remportent de vraies victoires, comme le démantèlement de LockBit en 2024. Mais quand une infrastructure tombe, les affiliés changent simplement d’enseigne. On ne peut donc pas compter sur la police pour faire disparaître la menace.
Le rôle ambigu des assureurs
L’assurance cyber est devenue un acteur central. Lors d’une attaque, la victime appelle la ligne d’urgence de son assureur, qui active ses fournisseurs approuvés : avocat spécialisé, enquêteurs numériques, parfois un négociateur professionnel. Les assureurs ont aussi fait progresser la sécurité des PME en exigeant l’authentification multifacteur, des sauvegardes et des outils de détection.
L’effet pervers : pendant leur reconnaissance, les attaquants cherchent votre police d’assurance pour fixer la rançon juste sous votre plafond de couverture. Certains le citent ouvertement en négociation. Conservez-la, avec vos états financiers, hors du partage réseau commun.
Bonne nouvelle : de moins en moins de victimes paient. Selon la firme Coveware, la proportion est passée de 85 % au début de 2019 à environ 23 % en 2025-2026. Et payer pour faire « supprimer » des données volées n’offre pratiquement aucune garantie.
Briser la chaîne, maillon par maillon
Puisque l’attaque est une chaîne de spécialistes, chaque maillon est une occasion de l’arrêter.
| Maillon criminel | Contrôle qui le brise |
|---|---|
| Courtier d’accès | Authentification multifacteur partout, aucun bureau à distance exposé, VPN à jour |
| Journaux de vol | Détection sur tous les postes, pas d’usage personnel des ordinateurs de travail |
| Affilié dans le réseau | Moindre privilège, comptes administrateurs séparés, segmentation |
| Chiffrement | Sauvegardes immuables, hors ligne et testées |
| Extorsion | Plan de réponse écrit, police d’assurance hors du réseau |
Victime d’une attaque ? Signalez-la
Le Centre canadien pour la cybersécurité estime que la majorité des attaques contre des victimes canadiennes ne sont jamais signalées. Pourtant, chaque signalement aide à prévenir d’autres victimes :
- votre service de police local;
- le Centre antifraude du Canada;
- le Centre canadien pour la cybersécurité (Mon cyberportail ou contact@cyber.gc.ca);
- au Québec, la Commission d’accès à l’information si des renseignements personnels sont touchés (Loi 25).
Vous voulez savoir quels maillons sont faibles dans votre entreprise ?
Appelez le tech · 1 833 444-1041